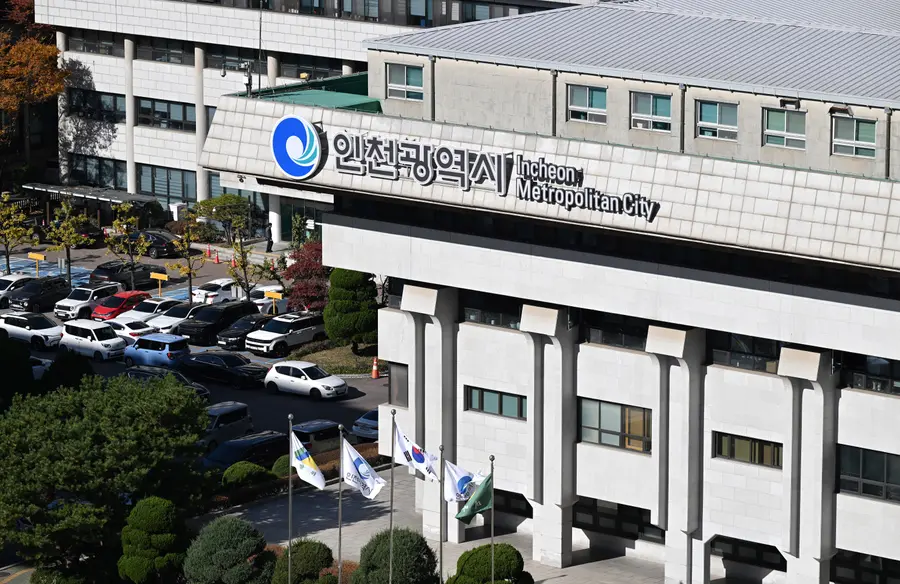
인천광역시가 업무 관련 외부 개발업체가 보관하던 과거 직원들의 개인정보가 해킹으로 유출된 사실을 확인하고 경위 조사와 후속 조치에 나섰다.
인천광역시(시장 박찬대)는 5일 관계기관으로부터 해당 업체의 개인정보 보관 및 해킹 사실을 통보받고 사실관계를 확인했다. 조사 결과 업체가 보유·유출한 정보에는 2013년 작성 당시 일부 인천시 직원의 주민등록번호가 포함된 것으로 확인됐다.
다만 인천시는 해당 개인정보를 업체에 직접 제공한 사실은 확인되지 않았다고 밝혔다. 업체가 개인정보를 어떤 경위로 취득·보관했는지와 서버 해킹 시점, 외부 접근 및 자료 반출 여부와 범위 등은 관계기관이 조사·수사 중이다.
인천시는 사고를 인지한 직후 유출 경로를 차단하고 해당 데이터를 삭제했다. 비인가 접속 이력을 점검하고 접속정보도 변경하는 등 긴급 보호조치를 실시했다.
또 내부 개인정보 관리체계와 외부업체의 개인정보 관리 실태를 함께 점검하고 유사 사고 재발을 막기 위한 후속 대책을 마련할 예정이다. 해당 외부업체에 대해서는 수사를 의뢰할 방침이다.
인천시는 관계법령에 따라 개인정보가 유출된 정보주체에게 72시간 이내 유출 사실을 안내할 예정이다.
인천시 관계자는 “직원 개인정보와 관련한 사고로 심려를 끼쳐드린 점에 대해 깊이 사과드린다”며 “관계기관의 조사와 수사에 적극 협조해 정확한 경위를 규명하고 추가 피해 예방과 개인정보 보호체계 강화 등 재발방지 조치에 최선을 다하겠다”고 말했다.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기