개인정보 유출 사고가 발생했을 때 통지·신고 절차를 명확히 하고 구 산하 공사·공단과 출자·출연기관까지 개인정보 보호 관리 범위를 확대하는 조례가 서해구의회를 통과했다.
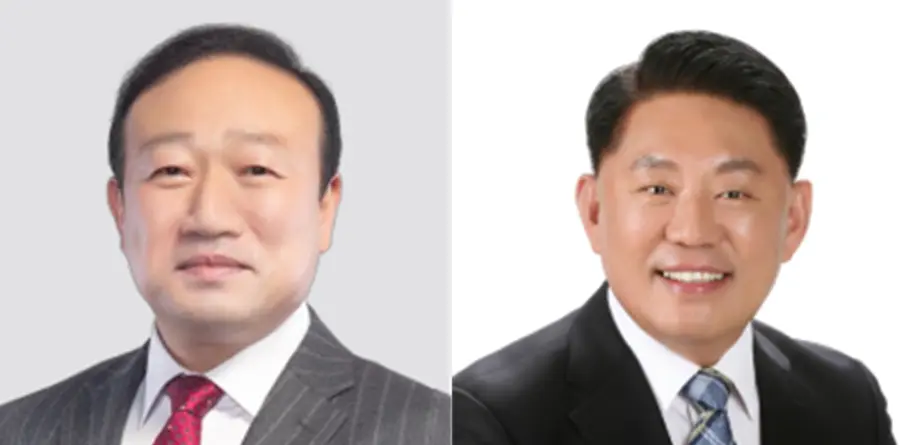
서해구의회는 23일 열린 제283회 임시회 제2차 본회의에서 김학엽 의원과 김동익 의원이 공동발의한 ‘인천광역시 서해구 개인정보 보호에 관한 조례 전부개정조례안’을 의결했다.
이번 개정의 핵심은 개인정보 보호를 구청 내부 업무에만 적용하는 데서 벗어나 구가 설립한 공사·공단과 출자·출연기관까지 관리 범위를 넓힌 것이다.
행정서비스가 산하기관이나 외부 수행 주체를 통해 이뤄지는 경우에도 개인정보가 처리되는 만큼 기관별 업무 영역에 따라 관리 공백이 발생하지 않도록 보호 책임의 범위를 구체화했다.
개인정보 유출 사고가 발생했을 때의 대응 절차도 조례에 담겼다.
개인정보 유출 등이 발생하면 정보주체에게 해당 사실을 알리고 관계기관에 신고하는 절차를 규정해 사고 이후 필요한 대응이 이뤄질 수 있도록 제도적 근거를 마련했다.
14세 미만 아동의 개인정보 보호를 위한 근거도 새롭게 마련됐다. 개인정보를 수집·처리하는 과정에서 아동을 보호할 수 있도록 관련 규정을 정비하고 사고 발생 시 필요한 대응 절차를 적용할 수 있도록 했다.
이번 전부개정은 과거 서해구의 전신인 인천 서구에서 발생한 개인정보 공개 사고 등이 배경이 됐다.
김 의원에 따르면 지난해 5월 한 행정복지센터 홈페이지 게시물에 제21대 대통령선거 투표사무원 1,066명의 개인정보가 담긴 파일이 잘못 첨부돼 공개됐으며, 구는 약 50일이 지난 7월 해당 사실을 인지했다.
최근에는 인천시 업무와 관련한 외부 개발업체가 과거 시 재직 직원들의 주민등록번호를 보관하던 중 해킹 피해를 본 사례도 확인되면서 공공기관이 직접 처리하는 개인정보뿐 아니라 위탁업무 과정에서 취급되는 개인정보까지 관리할 필요성도 제기됐다.
김학엽 의원은 “개인정보 사고는 대부분 담당자 한 사람의 실수에서 시작되지만, 그 실수를 걸러낼 장치가 작동하지 않을 때 큰 피해로 번진다”며 “1천 명이 넘는 주민의 정보가 새어 나갔는데 50일 동안 그 사실조차 몰랐다는 것은 제도에 빈틈이 있었다는 뜻”이라고 지적했다.
이번 조례 개정은 개인정보를 다루는 기관의 범위를 확대하는 동시에 사고 발생 이후 정보주체 통지와 관계기관 신고 절차를 명문화했다는 점에서 예방과 사후 대응을 함께 강화하는 방향으로 서해구의 개인정보 보호 기준을 정비한 것이다.
김 의원은 “개인정보는 한 번 새어 나가면 되돌릴 수 없는 만큼, 사고가 난 뒤에 수습하는 것보다 미리 빈틈을 막는 일이 훨씬 중요하다”며 “이번 조례가 구민 한 사람 한 사람의 정보를 지키는 실질적인 장치로 작동할 수 있도록 계속 살피겠다”고 밝혔다.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기