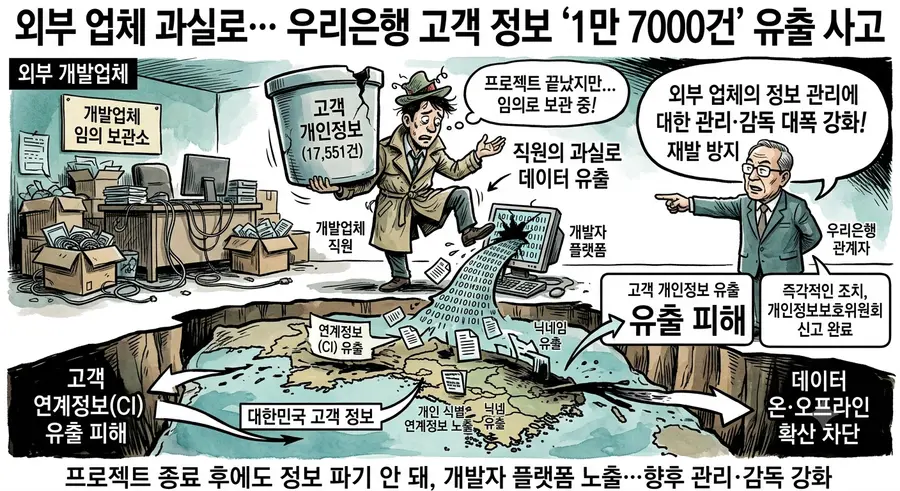
우리은행에서 1만 7000여 건에 달하는 고객의 개인정보가 외부로 유출되는 사고가 발생했다. 유출된 정보는 외부 개발업체 직원의 과실로 인해 개발자 플랫폼에 노출된 것으로 확인됐다.
외부 개발업체 직원의 임의 보관이 화근
3일 우리은행은 고객 공지문을 통해 "외부 개발업체가 임의로 보관하고 있던 개인정보 1만 7551건이 해당 업체 직원의 과실로 유출되는 일이 발생했다"고 공식 발표했다.
이번에 유출된 개인정보는 온라인상에서 개인을 식별하기 위해 사용되는 암호화된 연계정보(CI, Connecting Information)와 고객이 사용하는 닉네임이다. 은행 측에 따르면 해당 정보는 우리은행이 지난 2024년 9월 대체불가토큰(NFT) 플랫폼 구축 프로젝트를 수행하는 과정에서 외부 개발업체에 공유했던 데이터로 파악됐다.
프로젝트 종료 후에도 정보 파기 안 돼... 개발자 플랫폼에 노출
문제는 프로젝트가 완전히 종료된 이후에도 해당 개발업체 직원이 규정을 어기고 임의로 고객 정보를 보관하고 있었다는 점이다. 이후 해당 직원이 개인정보가 포함된 데이터를 외부 개발자 플랫폼에 공유하면서 유출 사고로 이어졌다.
우리은행 "즉각 접근 차단 및 개인정보보호위원회 신고 완료"
우리은행은 지난달 30일 유출 사실을 최초로 인지한 직후 즉각적인 조치에 나섰다고 밝혔다. 개발 업체를 통해 관련 정보에 대한 외부 접근을 전면 차단했으며, 관련 법령에 따라 개인정보보호위원회에 유출 사실을 신고하고 3일 홈페이지에 이를 공지했다.
우리은행 관계자는 "현재까지 유출된 정보가 온·오프라인을 통해 확산되거나 실제 악용된 사례는 발생하지 않은 것으로 파악된다"며 "고객들에게 심려를 끼쳐드려 깊이 사과드리며, 향후 외부 업체의 정보 관리에 대한 관리·감독을 대폭 강화해 재발 방지에 최선을 다하겠다"고 강조했다.
댓글 (0)
댓글 작성
댓글을 작성하려면 로그인이 필요합니다.
로그인하기